Kiracı başına veritabanı
Her kiracının kurum ve personel verisi kendi veritabanında tutulur.
Rol bazında 2FA
Kurum yöneticisi, finans ve onaycı rollerinde iki adımlı doğrulama varsayılan olarak zorunludur.
Passkey ile giriş
Parmak izi veya yüz tanıma gibi cihaz kilidiyle şifresiz giriş.
Gizlilik varsayılan
Net fiyat, markup ve tedarikçi bilgisi portala hiç gitmez; Kimlik No maskelidir.
Kurumsal müşteriniz bir seyahat portalını kullanmaya karar verirken ilk sorulardan biri güvenliktir: personelin kimlik ve pasaport bilgisi nerede duruyor, kim görebiliyor, bir hesap ele geçirilirse ne olur? Kurumsal.pro, DIJI.TECH altyapısıyla acentenizin markasıyla açılan portalda bu sorulara mimari, giriş, yetki ve veri gizliliği katmanlarında cevap verir. Bu sayfada kurumsal müşterinizin bilgi güvenliği ekibine aktarabileceğiniz teknik çerçeveyi bulacaksınız.
Kurumsal seyahat portalı güvenliği hangi katmanlardan oluşur?
Kurumsal.pro'da güvenlik beş katmanda ele alınır: mimari (verinin nerede tutulduğu ve tarayıcıya ne indiği), kimlik doğrulama (kimin, nasıl giriş yaptığı), yetki (girişten sonra neyi görebildiği), veri gizliliği (hangi alanın kime hiç gösterilmediği) ve izlenebilirlik (hangi kararın kim tarafından verildiği). Aşağıdaki bölümler bu katmanları sırayla, varsayılan değerleriyle anlatır.
Mimari verileri nasıl ayırır?
Kurumsal.pro çok kiracılı bir mimariyle çalışır ve her kiracının verisi ayrı bir veritabanında tutulur. Kurumların, şubelerin, departmanların ve personelin kayıtları kiracının kendi veritabanındadır. Ortak (global) veritabanında ise alan adı eşlemesi, portal sitelerinin listesi ve platform katalogları gibi kiracılar arası paylaşılan bilgiler bulunur.
Portal ayrı bir web uygulamasıdır ve tarayıcı backend'e doğrudan bağlanmaz. Tarayıcıdan gelen istek önce portalın kendi sunucusuna (BFF, backend for frontend) gelir, oradan kurumsal portal API'sine iletilir. Servis anahtarı ve personelin oturum anahtarı bu sunucuda kalır, tarayıcıya hiç inmez. İstek yolunda dizin atlama denemeleri (örneğin .. ya da kodlanmış ayraç) reddedilir.
Her istekte alan adından kiracı çözülür. Alan adı ortak eşlemede aktif ve doğrulanmış olmalıdır; doğrulanmamış bir alan adında portal açılmaz. Vekil sunucunun ilettiği alan adı başlığı yalnız izinli sunucu adreslerinden geldiğinde dikkate alınır. Kurumsal portalın erişim belirteci ayrı bir yayıncı ve ayrı imza anahtarıyla üretilir, kısa ömürlüdür (varsayılan 15 dakika) ve yalnız kurumsal portal API'sinde geçer. Acente panelinin oturum belirteci portal API'sinde kabul edilmez.
Personel portala nasıl giriş yapar?
Portalda kendi kendine kayıt yoktur. Hesapları kurum ya da acente açar; personel e-postasına gelen davet bağlantısıyla (varsayılan 7 gün geçerli) hesabını etkinleştirir. Davette kullanılan iş e-postasının kurumun izinli alan adlarından biri olması gerekir. Hesabını açarken KVKK aydınlatma metnini onaylar ve şifresini belirler.
Giriş üç yolla güçlendirilir:
- Şifre kuralı: en az 10 karakter; büyük harf, küçük harf ve rakam zorunlu.
- İki adımlı doğrulama (TOTP): doğrulama uygulaması QR kod veya elle girilen anahtarla kurulur, girişte 6 haneli kod istenir. Kod adımı 5 dakika geçerlidir, en çok 5 deneme hakkı vardır.
- Passkey (geçiş anahtarı): parmak izi, yüz tanıma veya cihaz kilidiyle şifresiz giriş. Personel profilinin güvenlik sekmesinden passkey ekler, listeler ve siler.
Varsayılan ayarda 5 hatalı denemeden sonra hesap 15 dakika kilitlenir. Giriş yanıtları, girilen e-postaya ait bir hesap olup olmadığını belli etmez; böylece e-posta adresleri sırayla denenerek hangi hesapların var olduğu öğrenilemez. Passkey girişi de aynı kilit ve hesap durumu kurallarından geçer. Şifre sıfırlama bağlantısı varsayılan olarak 60 dakika geçerlidir ve şifre değiştiğinde personelin bütün açık oturumları kapanır. Profilin güvenlik sekmesinde son giriş bilgisi de görünür.
İki adımlı doğrulamanın kısa tanımı için iki adımlı doğrulama sözlük maddesine bakabilirsiniz.
İki adımlı doğrulamayı kim zorunlu tutar?
İki adımlı doğrulama rol bazında zorunlu tutulur. Yeni bir kurumda Kurum yöneticisi, Finans ve Onaycı rollerinde varsayılan olarak zorunludur; kurum yöneticisi için bu zorunluluk kapatılamaz. Firma yöneticisi, portalın güvenlik ekranından diğer hazır roller için zorunluluğu açar veya kapatır. Özel rollerde zorunluluk, rolün kendi ayarına bağlıdır.
Aynı ekranda boşta kalma süresi de seçilir: 15, 30 veya 60 dakika (varsayılan 30). Oturumun ayrıca mutlak bir süresi vardır (varsayılan 12 saat); bu sürenin sonunda personel yeniden giriş yapar. Oturum anahtarı sunucuda hash'lenmiş olarak tutulur, çerez tarayıcı betiklerinin okuyamayacağı biçimde ayarlanır ve isteklerde aynı köken kuralıyla siteler arası istek sahteciliğine (CSRF) karşı koruma uygulanır.
Personel hesabında bir sorun olduğunda firma yöneticisi hesabın kilidini açar, daveti yeniden gönderir, iki adımlı doğrulamayı sıfırlar veya hesabı kapatır. Bu işlemlerin yeri firma yöneticisi paneli sayfasında anlatılır.
Girişten sonra kim neyi görebilir?
Giriş, yalnız kimliği kanıtlar; görülebilecek veri rol modeliyle sınırlanır. Portalda 9 eylem anahtarı (rezervasyon görme ve yapma, misafir yolcu, onay görme ve verme, rapor, finans, yönetim görme ve düzenleme) ve 7 veri kapsamı (kendisi, belirli kişiler, departmanı, şubesi, şirketi, şirketi ve alt şubeleri, tüm kurum) vardır. Her kurumda 7 hazır rol otomatik oluşturulur; özel rol de tanımlanabilir.
Bu model en az yetki ilkesine göre kurulur: yolcu kendi seyahatlerini görür, departman yöneticisi departmanını, finans ekibi şirketin mali verisini. Onay eylemi "yalnız kendisi" kapsamıyla birlikte verilemez. Onaylarda talep eden kişi, kendi talebinin onaycısı olduğu kademede karar veremez; o kademe onun yöneticisine geçer.
E-postayla gelen onay bağlantısı oturum açmadan onay veya ret verilmesini sağlar; bu yüzden ayrıca korunur. Bağlantı tek kullanımlıktır, veritabanında yalnız hash'i saklanır ve talebin opsiyon süresi boyunca, opsiyon yoksa 72 saat geçerlidir.
Hangi bilgiler portalda hiç görünmez?
Tedarikçi adı, net fiyat, markup, komisyon ve kâr gibi ticari alanlar portala hiç gönderilmez; Kimlik No yalnız maskeli döner, kart bilgisi saklanmaz, vize belgeleri yalnız başvurana açılır. Portalın gizlilik kuralı bir alanı ekranda gizlemek değil, o alanı yanıta hiç koymamaktır:
| Veri | Portaldaki davranış |
|---|---|
| Tedarikçi adı, net fiyat, markup, komisyon, maliyet, kâr, marj | Portal yanıtlarından silinir; ayrıştırılamayan yanıt portala hiç gönderilmez (fail closed) |
| Kimlik No | Açık hali API yanıtına çıkmaz; yalnız son 3 karakteri görünen maskeli hali döner |
| Kart bilgisi | Saklanmaz; ödeme 3D Secure yönlendirmesiyle tek çekim alınır |
| Vize belgeleri | Yalnız oturumlu uçlardan verilir, yalnız başvuran görür; her dosya açılışı erişim kaydına yazılır |
Bu tablo kurumsal müşteriniz kadar acentenizi de korur: net fiyatınız ve kâr katmanınız personelin tarayıcısına hiçbir biçimde ulaşmaz. Vize başvurularındaki belge kuralları kurumsal vize sayfasında, kartla ödeme kuralları kurumsal fatura ve ödeme sayfasında ayrıntılıdır.
Kararların izi nasıl tutulur?
Seyahat ve para hareketinin kritik kararları kalıcı kayıtlarla izlenir: onay adımları olay tablosuna, politika değişiklikleri sürüm geçmişine, cüzdan hareketleri değiştirilemez deftere, vize belgesi açılışları erişim kaydına yazılır. Kayıt tutulan noktalar şunlardır:
- Onay olayları: onay talebinin karar, eskalasyon ve alternatif seçimi gibi adımları olay tablosuna yazılır; vekilin verdiği kararlar geçmişte "vekil olarak" işaretlenir. Aynı kayıt onay ekranının canlı akışını da besler.
- Politika sürümleri: her politika kaydı yeni bir sürüm oluşturur; sürümü yayımlayan kişi ve tarih saklanır, iki sürüm karşılaştırılır.
- Kurum cüzdanı: hareket defteri değiştirilemez; düzeltme ancak yeni bir düzeltme hareketiyle yapılır.
- Vize belgeleri: her belge açılışı erişim kaydına yazılır.
- Fiyat kuralları: acente tarafındaki markup kurallarında değişikliğin önceki ve sonraki hali kaydedilir.
Bu kayıtlar seyahat ve para hareketinin izini tutar. Rol, personel ve güvenlik ayarı değişiklikleri için ayrı bir yönetim denetim kaydı ekranı bulunmaz; kurumsal müşterinize bu ayrımı açıkça aktarmanızı öneririz.
Portalda SSO, IP kısıtlaması veya dizin eşitleme var mı?
Hayır. Kurumsal portalda bugün SAML veya OIDC tabanlı SSO ile giriş, LDAP / Active Directory bağlantısı ve SCIM ile dizin eşitleme yoktur. IP adresine göre giriş kısıtlaması da özellik olarak sunulmaz. Giriş; e-posta ve şifre, rol bazında zorunlu tutulabilen iki adımlı doğrulama ve passkey ile yapılır. Personel kayıtları tek tek davetle ya da Excel ile toplu yüklemeyle oluşturulur. SSO kavramının tanımını SSO (tek oturum açma) sözlük maddesinde bulabilirsiniz.
KVKK açısından portal neler sunar?
Kişisel verilerin korunması, Türkiye'de 7 Nisan 2016 tarihli Resmî Gazete'de yayımlanan 6698 sayılı Kişisel Verilerin Korunması Kanunu çerçevesinde değerlendirilir (erişim 4 Kasım 2026). Portal bu konuda bir KVKK aydınlatma ve onay akışı sunar:
- Personel davet kabulünde KVKK metnini onaylamadan hesabını açamaz.
- Portalın açılış sayfasındaki kurumsal hesap başvuru formu KVKK onayı ister.
- Vize başvurusunda doğruluk, KVKK açık rıza ve koşullar için üç ayrı onay alınır.
- KVKK, gizlilik, kullanım koşulları ve çerez metinleri her dil için ayrı tanımlanır ve portalda yayımlanır; metinler kurumsal sitenin ayarlarında tanımlanır.
Portal bir KVKK sertifikası iddiası taşımaz; yasal yükümlülüklerin değerlendirilmesi acentenin ve kurumsal müşterinin kendi hukuk süreçlerine aittir. Konunun hukuki çerçevesini kurumsal seyahatte KVKK ve yolcu verisi yazısında anlattık.
Altyapı ve ödeme güvenliği hakkında ne beyan ediliyor?
DIJI.TECH, platformun AWS ve Cloudflare altyapısında çalıştığını ve PCI DSS uyumlu ödeme altyapısı kullandığını beyan eder. Uygulama tarafında tedarikçi hesap bilgileri için ayrı bir şifreleme servisi bulunur ve kart bilgisi portalda saklanmaz. Portalın içindeki yapay zekâ asistanı Diji de aynı çerçevede çalışır: personelin kendi yetkisiyle hareket eder, şifre, belirteç ve kart numarası gibi hassas verileri maskeler ve konuşmaları 12 ay sonra siler. Ayrıntılar yapay zekâ seyahat asistanı sayfasındadır.
Acenta olarak kurumsal müşterinizin güvenlik sorularını yanıtlarken bu sayfayı bir başlangıç belgesi olarak kullanabilirsiniz. Portalın markanızla nasıl kurulduğu acenteler için kurumsal seyahat platformu sayfasında; güvenlik ekranlarını canlı görmek için demo talep edebilirsiniz.
Ekranlar
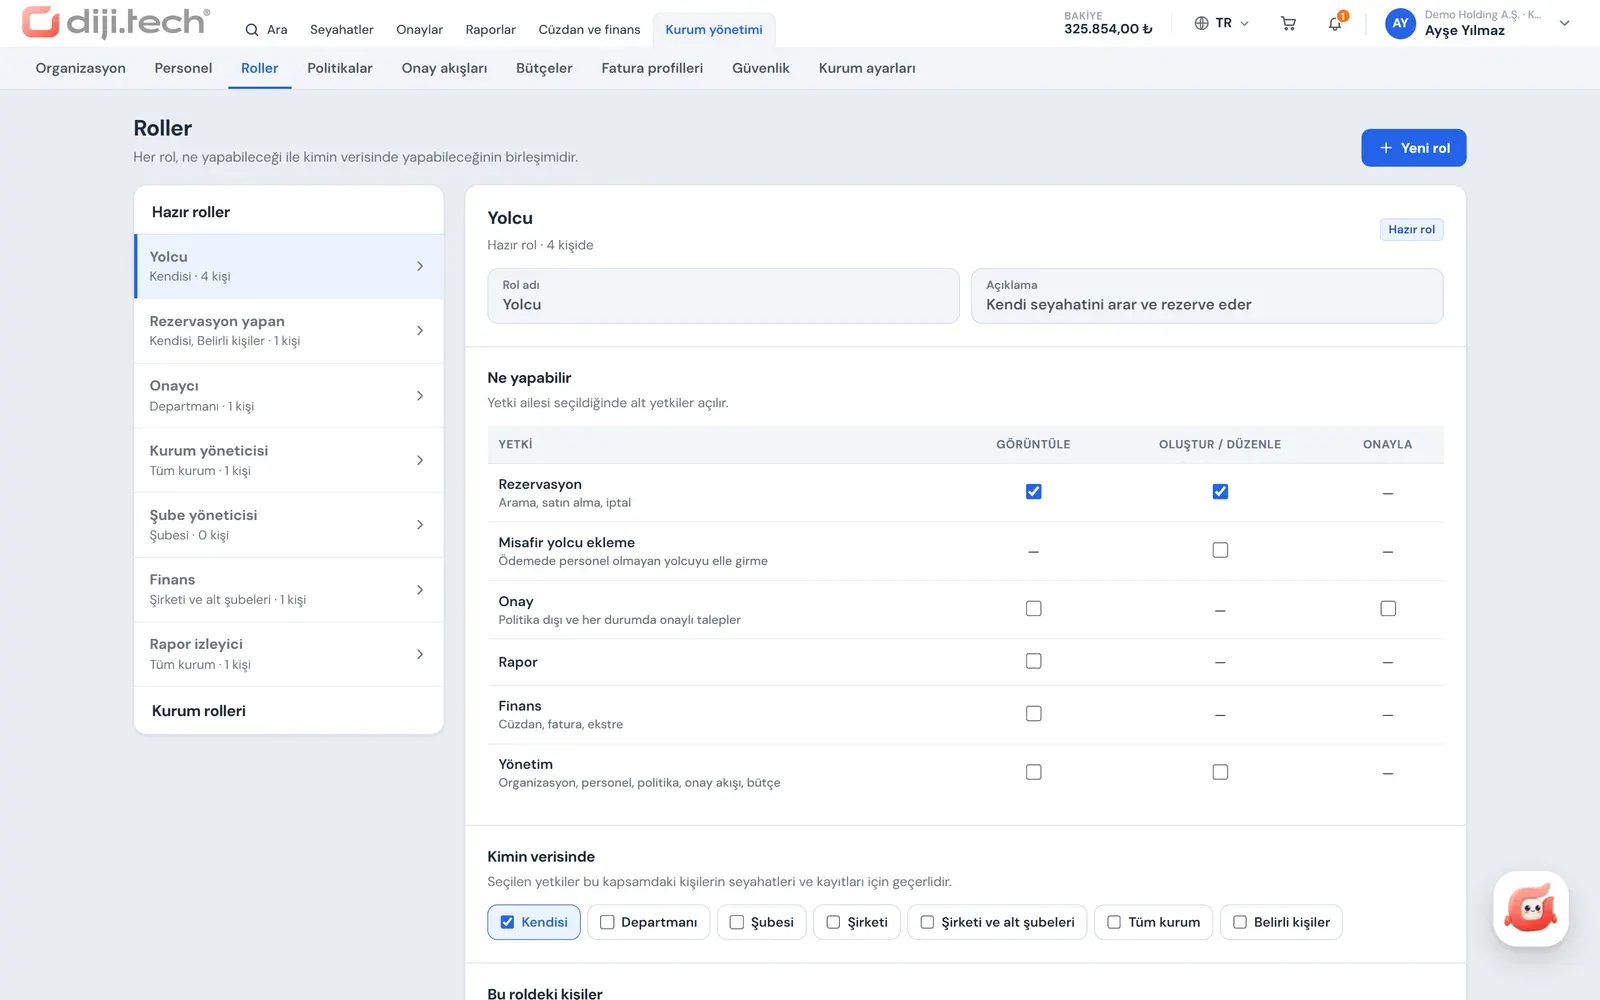
Ekranlar DIJI.TECH kurumsal portalından ve acente panelinden alınmıştır; veriler örnektir.
Sık sorulan sorular
Kurumsal portalda veriler nasıl ayrılıyor?
Kurumsal.pro çok kiracılı bir mimariyle çalışır ve her kiracının kurum ve personel verisi ayrı bir veritabanında tutulur. Portal, gelen isteğin alan adından hangi kiracıya ait olduğunu çözer; alan adı doğrulanmadan portal açılmaz.
İki adımlı doğrulama zorunlu tutulabilir mi?
Evet. İki adımlı doğrulama rol bazında zorunlu tutulur. Varsayılan olarak kurum yöneticisi, finans ve onaycı rollerinde zorunludur ve kurum yöneticisi için kapatılamaz. Firma yöneticisi diğer hazır roller için zorunluluğu portalın güvenlik ekranından değiştirir.
Hangi iki adımlı doğrulama yöntemi kullanılıyor?
Doğrulama uygulamasıyla üretilen 6 haneli kod (TOTP) kullanılır. Kurulum QR kod veya elle girilen anahtarla yapılır. Kod adımı 5 dakika geçerlidir ve en çok 5 deneme hakkı vardır. SMS ile iki adımlı doğrulama sunulmaz.
Passkey ile giriş nedir?
Passkey (geçiş anahtarı), şifre yerine cihazın parmak izi, yüz tanıma veya ekran kilidiyle yapılan giriştir. Personel profilinden passkey ekler, listeler ve siler. Passkey girişi de hesap kilidi ve hesap durumu kurallarından geçer.
Hatalı şifre denemesinde ne olur?
Varsayılan ayarda 5 hatalı denemeden sonra hesap 15 dakika kilitlenir. Giriş yanıtları hesabın var olup olmadığını belli etmez. Firma yöneticisi gerekirse personel hesabının kilidini portaldan açar.
Portalda SSO ile giriş var mı?
Hayır. Kurumsal portalda bugün SAML veya OIDC tabanlı SSO ile giriş, LDAP veya Active Directory bağlantısı ve SCIM ile dizin eşitleme yoktur. Giriş e-posta ve şifre, iki adımlı doğrulama ve passkey ile yapılır.
Kart bilgisi portalda saklanıyor mu?
Hayır. Portal kart numarasını tutmaz; ödeme, kartı veren bankanın 3D Secure doğrulama sayfasında onaylanır. Altyapı tarafında DIJI.TECH, platformun AWS ve Cloudflare üzerinde çalıştığını ve PCI DSS uyumlu ödeme altyapısı kullandığını beyan eder.
KVKK açısından portalda neler var?
Personel davet kabulünde KVKK aydınlatma metnini onaylamadan hesabını açamaz. Vize başvurusunda açık rıza onayı alınır. KVKK, gizlilik, kullanım koşulları ve çerez metinleri her dil için ayrı tanımlanır ve portalda yayımlanır.
İlgili sayfalar
Son güncelleme: