DIJI.TECH ekibi hazırladı.
Kurumsal seyahat süreci kişisel veriyle doludur: bilet için ad ve Kimlik No ya da pasaport, otel için iletişim bilgisi, vize için belge ve fotoğraf, onay için güzergâh ve tarih. Bu veriler e-posta eklerinde ve paylaşılan tablolarda dolaştığında kimin neye eriştiğini izlemek zorlaşır. Aşağıda yasal çerçeveyi resmi metinlerden, ürün tarafını ise yalnız portalda gerçekten olan önlemlerle anlatıyoruz. Bu yazı hukuki görüş değildir; somut durumlar için hukuk danışmanınıza başvurmanız gerekir.
Kurumsal seyahatte hangi veriler KVKK kapsamındadır?
6698 sayılı Kişisel Verilerin Korunması Kanunu md. 3, kimliği belirli veya belirlenebilir gerçek kişiye ilişkin her bilgiyi kişisel veri sayar. İş seyahatinde ad, soyad, Kimlik No, pasaport bilgisi, doğum tarihi, cinsiyet, telefon, e-posta, sadakat kartı numarası ve kişiyle eşleştirilebilen güzergâh bu tanıma girer.
Kanunun md. 6'sı bazı verileri özel nitelikli sayar: ırk, etnik köken, siyasi düşünce, felsefi inanç, din, mezhep, kılık ve kıyafet, dernek, vakıf ya da sendika üyeliği, sağlık, cinsel hayat, ceza mahkûmiyeti ve güvenlik tedbirleri ile biyometrik ve genetik veriler. Özel nitelikli verilerin işlenmesi kural olarak yasaktır ve kanunda sayılan istisnalara, Kurulun belirlediği yeterli önlemlere bağlıdır.
Seyahat sürecinde bu kategoriye yaklaşan bilgiler (ör. sağlık durumunu açığa çıkaran özel istekler veya vize belgeleri) en dar erişimle tutulmalıdır. Hangi belgenin hangi kategoriye girdiği somut kullanıma göre değişebileceğinden, sınıflandırma hukuk danışmanıyla yapılmalıdır.
KVKK şirkete hangi veri güvenliği yükümlülüklerini getirir?
KVKK md. 12, veri sorumlusunun kişisel verilerin hukuka aykırı işlenmesini ve hukuka aykırı erişimi önlemek, verilerin muhafazasını sağlamak için uygun güvenlik düzeyini temin eden her türlü teknik ve idari tedbiri almasını zorunlu tutar. Veriler başkası tarafından işleniyorsa veri sorumlusu bu kişilerle birlikte müştereken sorumludur.
Aynı maddeye göre işlenen veriler kanuni olmayan yollarla başkalarınca elde edilirse veri sorumlusu durumu en kısa sürede ilgilisine ve Kurula bildirir. Md. 10 ise veri toplanırken ilgili kişiye veri sorumlusunun kimliğini, işleme amacını, kimlere aktarılabileceğini, toplama yöntemini ve hukuki sebebi ile md. 11'deki haklarını anlatma (aydınlatma) yükümlülüğü getirir.
Kurumsal seyahatte pratik karşılığı şudur:
- Yolcu verisi tek bir sistemde toplanmalı, e-posta ve dosya trafiği azaltılmalıdır.
- Her çalışan yalnız işi gereği görmesi gereken veriye erişmelidir.
- Giriş güvenliği (güçlü şifre, iki adımlı doğrulama, hatalı denemede kilit) zorunlu tutulmalıdır.
- Veri toplanırken aydınlatma metni sunulmalıdır.
Seyahat verisi yurt dışına aktarılabilir mi?
KVKK md. 9, 2 Mart 2024 tarihli 7499 sayılı Kanunla değişti. Buna göre kişisel veriler, md. 5 veya 6'daki şartlardan biri ve aktarılacak ülke, sektör ya da uluslararası kuruluş hakkında yeterlilik kararı bulunduğunda yurt dışına aktarılabilir. Yeterlilik kararını Kurul verir ve Resmî Gazete'de yayımlanır.
Yeterlilik kararı yoksa, ilgili kişinin aktarım yapılan ülkede de haklarını kullanabilmesi şartıyla şu uygun güvencelerden biri gerekir: kamu kurumları arasında Kurulun izin verdiği anlaşma, Kurulca onaylanan bağlayıcı şirket kuralları, Kurulca ilan edilen standart sözleşme ya da Kurulun izin verdiği yazılı taahhütname. Standart sözleşme, imzalanmasından itibaren beş iş günü içinde Kuruma bildirilir.
Uygun güvence de sağlanamıyorsa, md. 9/6 arızi (süreklilik taşımayan) aktarımlar için sınırlı istisnalar sayar; bunlardan biri, aktarımın ilgili kişiyle yapılan bir sözleşmenin ifası için zorunlu olmasıdır. Yurt dışı otel veya havayolu rezervasyonunun hangi dayanakla yapılacağı, şirketinizin hukuk değerlendirmesine bağlıdır.
GDPR Türk şirketlerini ne zaman ilgilendirir?
Avrupa Komisyonu'nun açıklamasına göre GDPR, AB dışında kurulu olup AB'deki kişilere mal veya hizmet sunan (bedel alınıp alınmamasından bağımsız olarak) veya AB'deki kişilerin davranışını izleyen şirketlere de uygulanır. AB'de şubesi bulunan ya da AB'deki kişilere hizmet sunan bir şirketin seyahat verisi bu nedenle iki düzenlemeyi birlikte gözetmeyi gerektirebilir; Komisyon'un örneğine göre yalnız müşterilerin veya çalışanların AB'ye seyahat etmesi tek başına GDPR'ı uygulanır kılmaz.
Komisyonun yükümlülükler sayfası iki noktayı öne çıkarır:
- İhlal bildirimi: Kişilerin hak ve özgürlükleri için risk doğurması muhtemel bir veri ihlali, denetim otoritesine gecikmeksizin ve ihlalin öğrenilmesinden itibaren en geç 72 saat içinde bildirilir; risk yüksekse kişilere de haber verilir.
- Güvenlik önlemleri: Takma adlandırma (pseudonymisation) ve şifreleme, sayılan güvenlik önlemleri arasındadır.
GDPR'ın sizin şirketinize uygulanıp uygulanmadığı faaliyetinizin yapısına bağlıdır ve hukuki değerlendirme gerektirir.
Kurumsal.pro portalında yolcu verisi nasıl korunur?
Kurumsal.pro portalı, acentenin kurumsal müşterilerine kendi markasıyla sunduğu seyahat yönetim portalıdır. Portalda Kimlik No maskeli döner, kart bilgisi saklanmaz, vize belgelerini yalnız başvuran görür ve her belge açılışı erişim kaydına yazılır. Giriş tarafında rol bazında zorunlu tutulabilen iki adımlı doğrulama ve geçiş anahtarı vardır.
Önlemleri başlık başlık sıralarsak:
| Alan | Portaldaki önlem |
|---|---|
| Kimlik No | Ekranda ve yanıtta yalnız son 3 karakter görünür; tam numara API'den dışarı çıkmaz, profilde değiştirilemez |
| Kart | Acentenin izin verdiği durumda 3D Secure yönlendirmesiyle ödeme; kart bilgisi saklanmaz |
| Vize belgeleri | Belgeyi yalnız başvuru sahibi, oturum açmışken görüntüleyebilir; kimin ne zaman açtığı kayda geçer |
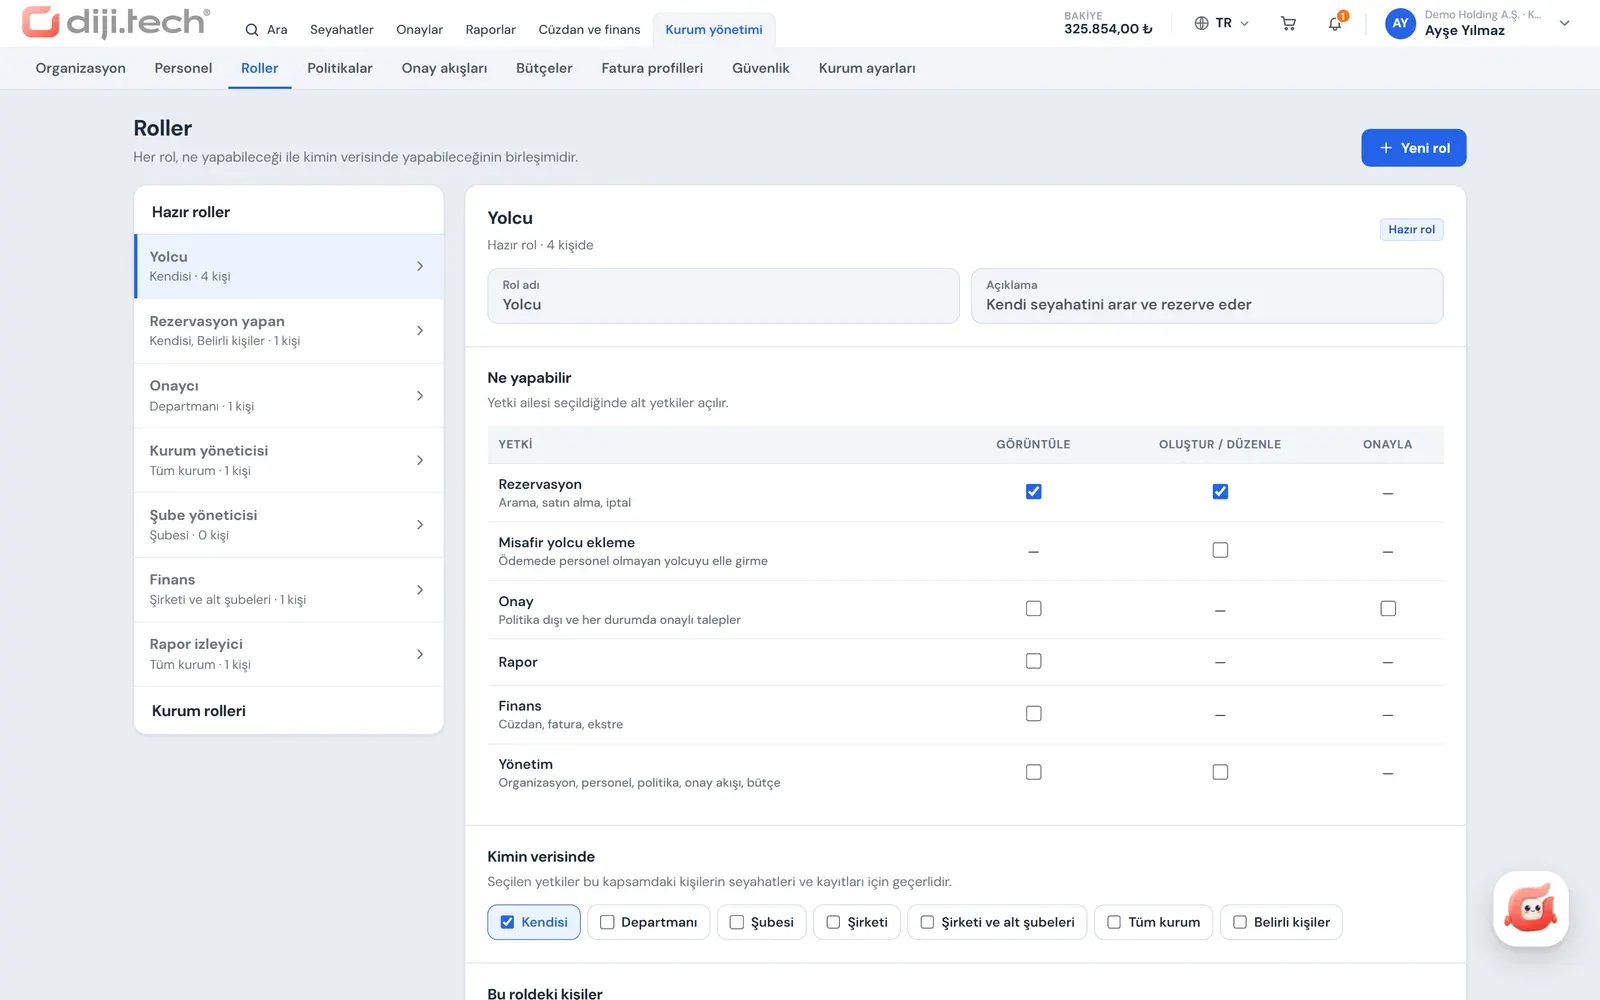
| Erişim | Rol (ne yapabilir) ve veri kapsamı (kimin verisinde) ile sınırlanır; 7 hazır rol |
| Giriş | En az 10 karakterli şifre; varsayılan 5 hatalı denemede 15 dakika kilit; TOTP iki adımlı doğrulama; passkey |
| Oturum | Boşta kalma süresi 15 / 30 / 60 dakika; mutlak oturum süresi varsayılan 12 saat |
| Mimari | Kiracı başına ayrı veri tabanı; servis ve oturum anahtarları tarayıcıya inmez |
Aydınlatma tarafında davet kabulünde KVKK onay kutusu zorunludur; vize sepetinde ayrıca KVKK açık rıza onayı alınır; KVKK, gizlilik ve çerez metinleri dil bazında portalda yayımlanır. Ayrıntılar için güvenlik sayfasına bakabilirsiniz.
Portalda hangi denetim kayıtları tutulur?
Portalda onay olayları, politika sürümlerinin kim tarafından ve ne zaman yayımlandığı, kurum cüzdanının değiştirilemez hareket defteri ve vize belgesi açılışları kayıt altındadır. Ancak rol, personel veya güvenlik ayarı değişiklikleri için genel bir yönetim denetim kaydı ekranı yoktur; bu nedenle "tüm işlemler kaydedilir" demek doğru olmaz.
KVKK açısından en kritik iki iz, kimin hangi vize belgesini açtığı ve bir seyahat talebinin kim tarafından onaylandığıdır; ikisi de portalda kayıt altındadır. Onay geçmişi her seyahat dosyasında görünür.
Yapay zekâ asistanı Diji yolcu verisini nasıl işler?
Diji, portalın içinde personelin kendi yetkisiyle çalışan yapay zekâ asistanıdır; değişiklikleri sizin onayınız olmadan uygulamaz. Kullanmadan önce aydınlatma onayı ister; şifre, token, API anahtarı ve kart bilgisi gibi hassas verileri maskeler. Konuşmalar 12 ay sonra silinir. Kısacası Diji, yolcu verisini personelin zaten görebildiği ölçüde ve bu maskeleme kurallarıyla birlikte işler.
Diji'nin görebildiği veri, personelin portalda görebildiğiyle sınırlıdır: her araç çağrısı personelin oturumuyla yeniden yetkilendirilir. Acente, kiracı ya da kâr marjı verisi Diji'nin kapsamı dışındadır. Ayrıntı için yapay zekâ seyahat asistanı sayfasına bakabilirsiniz.
Portalda hangi güvenlik özellikleri yoktur?
Portal için ISO 27001 veya "KVKK sertifikalı" gibi rozetler kullanılmaz; onaylı şirket beyanı yalnız PCI DSS uyumlu ödeme altyapısı ile AWS ve Cloudflare altyapısıdır. SSO ile giriş, IP kısıtlaması ve SMS ile iki adımlı doğrulama portalda yoktur. Veri talepleri ve rıza kayıtları için ayrı bir yönetim ekranı da bulunmaz.
Veri talebi başvurularının (KVKK md. 11 ve 13) nasıl karşılanacağı, şirket ile acente arasındaki rol paylaşımına göre belirlenmeli ve sözleşmede yazılmalıdır.
Şirket ve acente KVKK için neleri netleştirmeli?
Seyahat sürecinde şirket, acente ve teknoloji sağlayıcısı aynı veriye farklı roller üstlenerek dokunur. Hangi tarafın veri sorumlusu, hangisinin veri işleyen olduğu; aydınlatma metnini kimin sunacağı; başvuruların kime yapılacağı ve yurt dışı aktarım dayanağı sözleşmede yazılı olmalıdır. Bu paylaşım netleşmeden kurulan bir portal, ihlal ya da başvuru anında kimin harekete geçeceği sorusunu cevapsız bırakır.
Kurulum öncesinde gözden geçirilecek kısa bir liste:
- Veri sorumlusu ve veri işleyen rolleri hangi tarafta?
- Aydınlatma metni portalda hangi dilde ve kimin adına yayımlanıyor?
- Yurt dışı otel, havayolu ve vize işlemleri için aktarım dayanağı ne?
- İhlal hâlinde kim, kimi, hangi sürede bilgilendirecek?
- İşten ayrılan personelin hesabı kim tarafından ve ne zaman kapatılacak?
Acenteniz Kurumsal.pro altyapısıyla kurumsal portal sunuyorsa bu soruları kurulum sırasında birlikte yanıtlamanızı öneririz. Portalı canlı görmek için demo talep edebilirsiniz.
Kaynaklar
Sık sorulan sorular
Seyahat sırasında işlenen hangi bilgiler kişisel veridir?
KVKK md. 3'e göre kimliği belirli veya belirlenebilir gerçek kişiye ilişkin her bilgi kişisel veridir. Ad, soyad, Kimlik No, pasaport bilgisi, doğum tarihi, telefon, e-posta ve kişiyle eşleştirilebilen seyahat güzergâhı bu kapsama girer.
Pasaport fotoğrafı özel nitelikli kişisel veri midir?
KVKK md. 6 biyometrik ve genetik verileri, sağlık verisini ve kılık kıyafet gibi bilgileri özel nitelikli sayar. Bir belgenin hangi kategoriye girdiği kullanım amacına göre değişebileceği için somut durum hukuk danışmanıyla değerlendirilmelidir.
Kurumsal.pro KVKK sertifikalı mı?
Hayır, portal için "KVKK sertifikalı" veya ISO 27001 gibi bir rozet kullanılmaz. Onaylı şirket beyanı yalnız PCI DSS uyumlu ödeme altyapısıdır; KVKK'ya uyum veri sorumlusunun yükümlülüğüdür ve portalın teknik önlemleri bu yazıda tek tek anlatılmıştır.
Portal kart bilgisini saklar mı?
Hayır. Kartla ödeme, acentenin izin verdiği durumda 3D Secure yönlendirmesiyle yapılır ve kart bilgisi portalda saklanmaz. Yapay zekâ asistanı Diji'de de kart numarası, CVV ve son kullanma tarihi maskelenir; model kart numarasını görmez.
İş seyahati verilerini yurt dışına aktarmak serbest mi?
Hayır. KVKK md. 9'a göre aktarım, md. 5 veya 6'daki şartlardan birine ek olarak yeterlilik kararına ya da bağlayıcı şirket kuralları, standart sözleşme gibi uygun güvencelerden birine bağlıdır. Standart sözleşme imzadan itibaren beş iş günü içinde Kuruma bildirilir.
Veri sahibinin başvurusu ne kadar sürede yanıtlanmalı?
KVKK md. 13'e göre veri sorumlusu başvuruyu talebin niteliğine göre en kısa sürede ve en geç otuz gün içinde sonuçlandırır. Başvurunun kime yapılacağı, şirket ile acente arasındaki veri sorumlusu rolüne göre belirlenir.
Hangi rollerde iki adımlı doğrulama zorunludur?
Evet. Firma yöneticisi hazır roller için iki adımlı doğrulamayı zorunlu tutabilir; varsayılan olarak kurum yöneticisi, finans ve onaycı rollerinde zorunludur. Doğrulama, uygulamadan alınan 6 haneli kodla (TOTP) yapılır; SMS ile kod gönderilmez.